Infrastructure
Vue d'ensemble
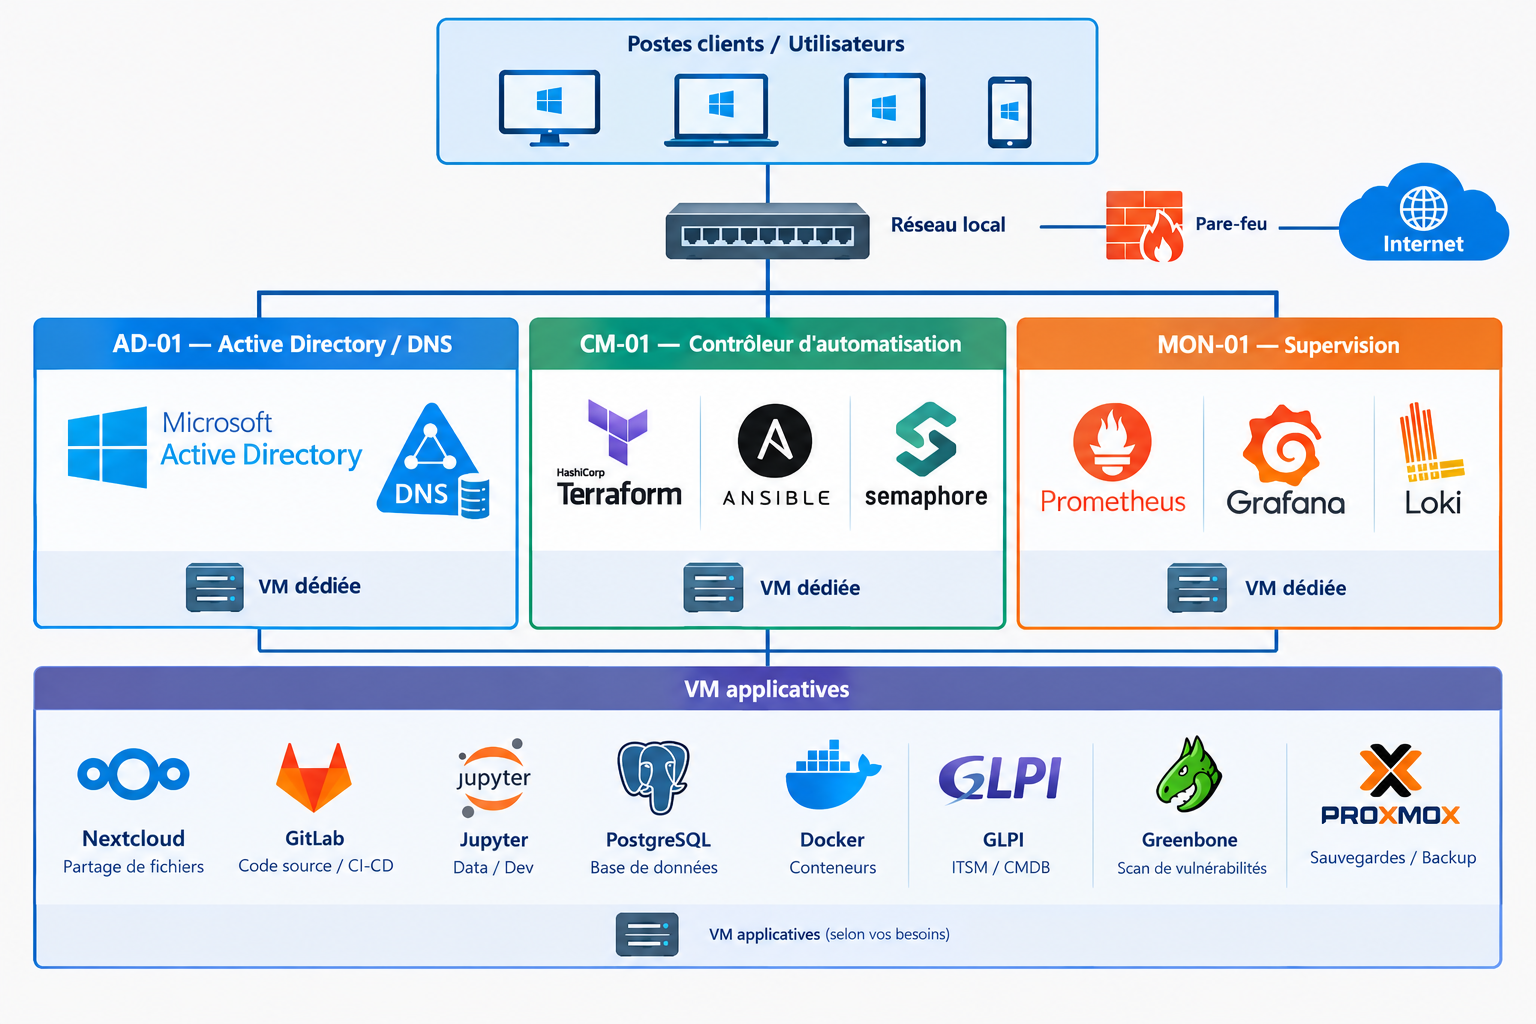
Hyperviseur Proxmox
Le socle physique héberge l'ensemble des VM du projet. Un stockage réseau (NAS Synology) a été intégré à Proxmox via NFS pour porter certains disques virtuels, notamment celui du serveur de sauvegarde.
Machines virtuelles du socle
AD-01 — Active Directory / DNS
- Windows Server 2022
- Rôles AD DS + DNS installés et configurés via un rôle Ansible (
ad_ds_dns) - Domaine :
LAB.LOCAL - Toutes les VM Linux et Windows créées par la suite peuvent rejoindre ce domaine (ou rester en workgroup) au choix, via un template Semaphore dédié.
CM-01 — Contrôleur d'automatisation
- Debian 13
- Héberge Terraform, Ansible et Semaphore (installation native, pas de conteneur)
- Détient le dépôt Git local des playbooks (
/srv/infra-lab-ansible) et des fichiers Terraform (/srv/infra-lab-terraform) - Point d'entrée unique pour toutes les opérations d'infrastructure
MON-01 — Supervision
- Debian 13
- Prometheus (métriques), Grafana (visualisation), Loki (logs) — installation native via systemd
- Reçoit automatiquement les métriques et logs de toute VM créée via le portail
Template de VM Windows
Un template Windows Server 2022 dédié a été préparé avec Cloudbase-Init pour permettre le clonage automatisé :
- Injection du mot de passe administrateur via les métadonnées cloud-init
- Configuration réseau (IP statique, DNS) injectée au premier démarrage
- WinRM et Bureau à distance activés par défaut
- Script local garantissant que le mot de passe injecté est actif sans changement forcé à la première connexion
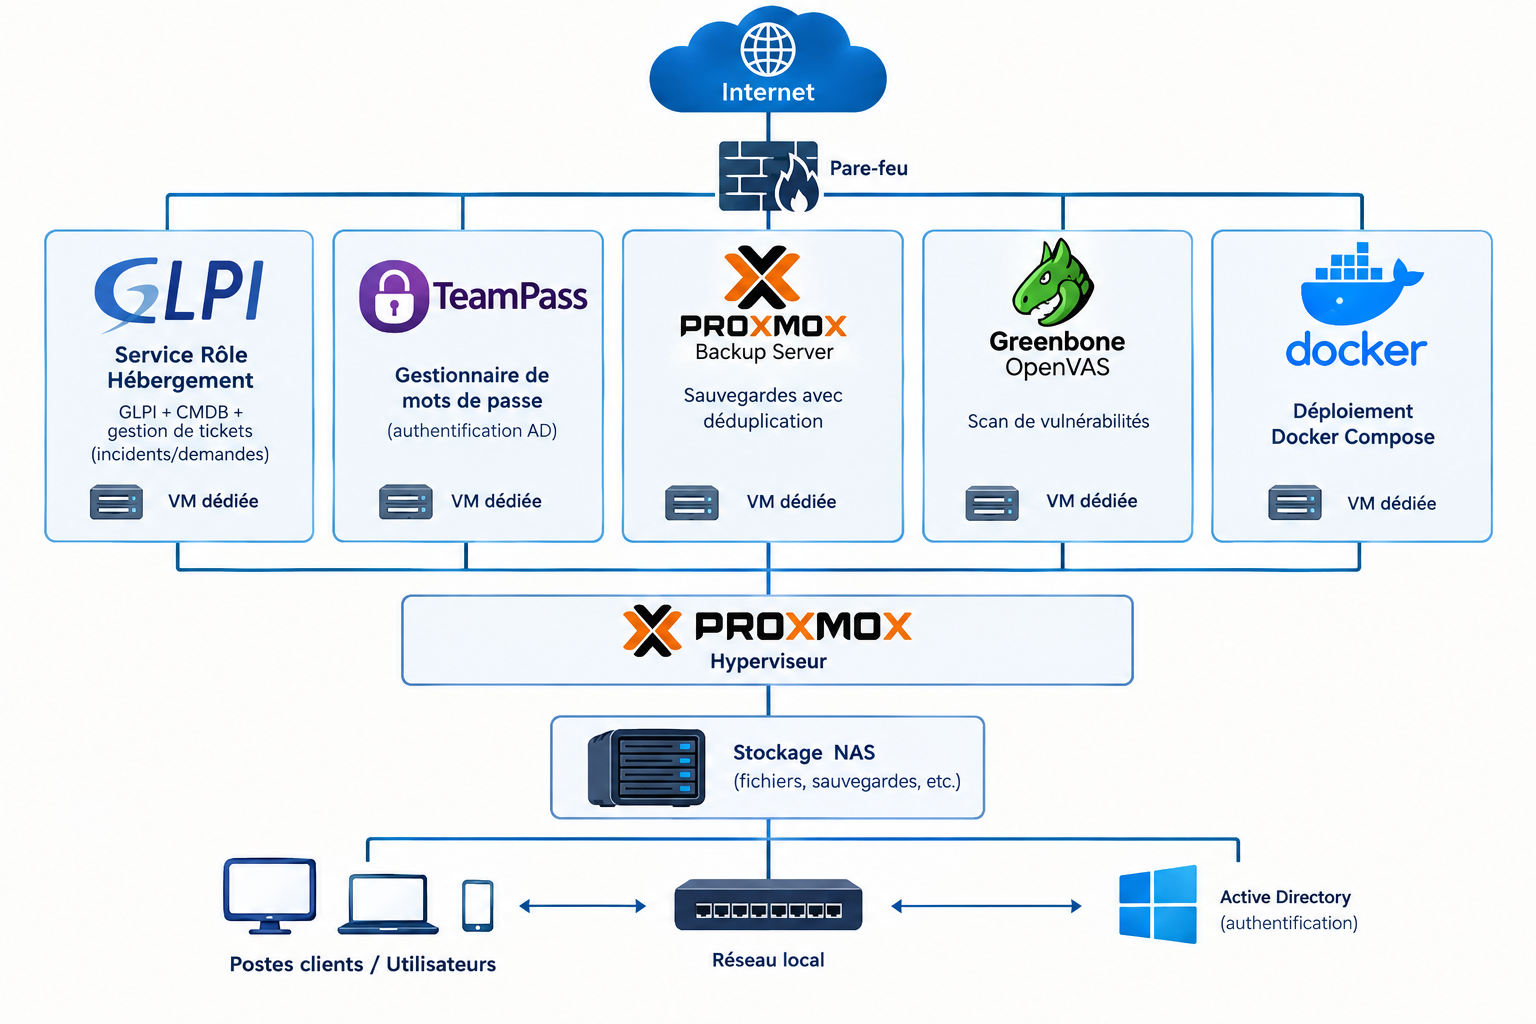
Services applicatifs déployés
| Service | Rôle | Hébergement |
|---|---|---|
| GLPI | CMDB + gestion de tickets (incidents/demandes) | VM dédiée |
| TeamPass | Gestionnaire de mots de passe (authentification AD) | VM dédiée |
| Proxmox Backup Server | Sauvegardes avec déduplication | VM dédiée, stockage NAS |
| Greenbone (OpenVAS) | Scan de vulnérabilités | VM dédiée, déploiement Docker Compose |
Plan d'adressage
Le projet suit une convention d'incrémentation simple : la première VM du socle démarre à un octet de base, chaque nouvelle VM créée via le portail reçoit automatiquement l'IP et le VMID suivants disponibles, calculés dynamiquement à partir des fichiers Terraform existants.